19/09/2026 19:00
 |
Sự phát triển nhanh của trí tuệ nhân tạo (AI) đang làm thay đổi đáng kể cách thức tội phạm mạng thực hiện các hành vi lừa đảo. Từ giả mạo hình ảnh, giọng nói đến xây dựng kịch bản cá nhân hóa, công nghệ đang giúp các đối tượng giảm chi phí, thu hẹp rào cản kỹ thuật và tiếp cận nạn nhân tinh vi hơn.
Trong khi đó, lượng dữ liệu cá nhân ngày càng lớn được chia sẻ trên mạng xã hội và các nền tảng số cũng trở thành nguồn nguyên liệu để tội phạm khai thác. Khi hình ảnh, giọng nói thậm chí cả cách giao tiếp có thể bị làm giả, những dấu hiệu từng được xem là căn cứ để tạo dựng niềm tin không còn đủ để xác thực danh tính.
Trao đổi với Mekong ASEAN, chuyên gia an ninh mạng Ngô Minh Hiếu cho rằng AI đang tạo ra một thay đổi đáng kể trong lĩnh vực an ninh mạng, khi không chỉ giúp các cuộc tấn công trở nên dễ thực hiện và có quy mô lớn hơn mà còn đặt ra yêu cầu mới về cách người dùng bảo vệ dữ liệu và kiểm chứng thông tin.
 |
Mekong ASEAN: Từ góc nhìn của một chuyên gia trực tiếp theo dõi và làm việc trong lĩnh vực an ninh mạng, ông đánh giá như thế nào về thực trạng an ninh mạng hiện nay?
Ông Ngô Minh Hiếu: Thực trạng an ninh mạng hiện nay rất phức tạp, khi các đối tượng sử dụng ngày càng nhiều công nghệ để phục vụ cho các hoạt động lừa đảo, chiếm đoạt tài sản. Trí tuệ nhân tạo (AI) đang được sử dụng để tạo ra các công nghệ giả mạo như deepfake khuôn mặt, deepvoice giả mạo giọng nói.
Thực tế, người dùng đang để lộ quá nhiều dữ liệu cá nhân trên mạng xã hội. Chúng ta đăng hình ảnh, video, giọng nói lên mạng xã hội mỗi ngày. Thậm chí nhiều người không đăng nhưng bạn bè lại đăng giúp. Các dữ liệu này có thể bị thu thập từ nhiều nguồn khác nhau để phục vụ cho việc tạo deepfake.
Phụ huynh cũng cần cẩn trọng khi đăng tải hình ảnh con em lên mạng xã hội, bởi tội phạm mạng có thể lợi dụng các dữ liệu này cho các hành vi tống tiền hoặc “bắt cóc online”.
Điểm nguy hiểm nhất của deepfake là khả năng vượt qua “cảm giác tin tưởng” của con người. Cuộc gọi video luôn khiến chúng ta tin tưởng hơn tin nhắn. Giọng nói quen thuộc khiến chúng ta tin hơn văn bản. Tội phạm mạng thường tạo ra các tình huống khẩn cấp như yêu cầu chuyển tiền, cung cấp mã OTP hoặc cài ứng dụng để thao túng tâm lý nạn nhân.
Các đối tượng cũng sử dụng những công nghệ này để xây dựng các kịch bản lừa đảo ngày càng tinh vi và cá nhân hóa hơn. Đồng thời, chúng còn khai thác những dữ liệu mua được trên không gian mạng hoặc đánh cắp từ người dùng thông qua mã độc, các ứng dụng giả mạo. Từ đó, chúng có thể chiếm quyền kiểm soát thiết bị và thực hiện hành vi chiếm đoạt tài sản của người dân.
Ngoài ra, tội phạm còn lợi dụng tài sản mã hóa như Bitcoin, USDT để chuyển, phân lớp và luân chuyển tiền qua nhiều ví, nền tảng hoặc quốc gia. Việc này nhằm che giấu chủ thể thực hiện giao dịch, làm phức tạp dòng tiền và gây khó khăn cho công tác truy vết, điều tra.
Một vấn đề khác cũng rất đáng lo ngại là việc các đối tượng lợi dụng hình ảnh mà người dân công khai trên không gian mạng. Chúng có thể sử dụng AI để biến những hình ảnh này thành các hình ảnh nhạy cảm, hoặc dùng hình ảnh để giả mạo chính nạn nhân nhằm lừa đảo người thân, bạn bè của họ.
Những trường hợp như vậy đã xảy ra và có xu hướng ngày càng gia tăng. Đây là một trong những vấn đề rất đáng báo động. Người dân cần nâng cao cảnh giác, kiểm chứng thông tin, chậm lại trước những yêu cầu bất thường và chủ động báo cáo khi phát hiện hoặc nghi ngờ có hành vi lừa đảo.
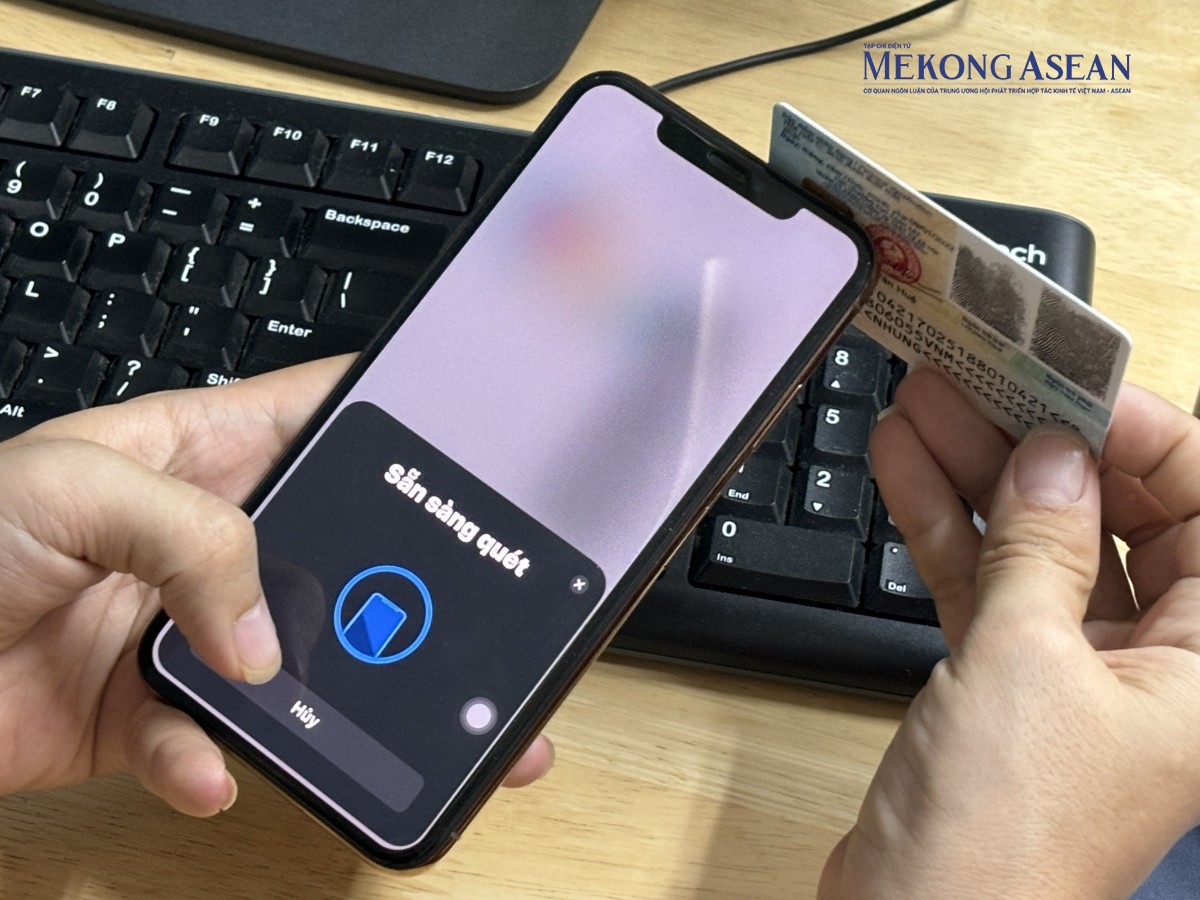 |
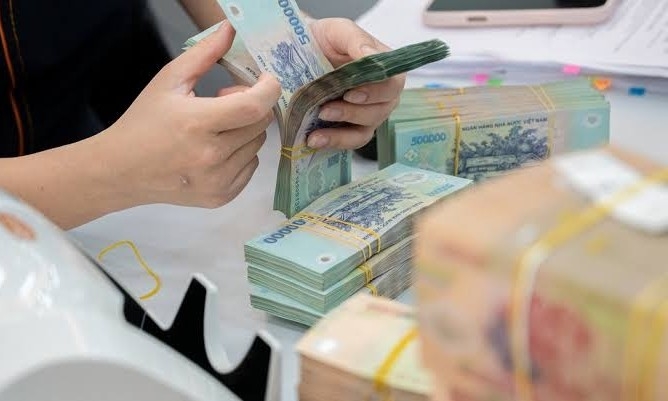
| Tội phạm mạng thường tạo ra các tình huống khẩn cấp như yêu cầu chuyển tiền, cung cấp mã OTP hoặc cài ứng dụng để thao túng tâm lý nạn nhân. Ảnh minh hoạ: Hà Anh/Mekong ASEAN. |
Mekong ASEAN: Theo quan sát của ông, AI đang thay đổi lĩnh vực an ninh mạng như thế nào? Tội phạm mạng đang thay đổi như thế nào so với vài năm trước?
Ông Ngô Minh Hiếu: Tại các trung tâm lừa đảo, AI đang được các đối tượng sử dụng trong nhiều công đoạn khác nhau, từ nghiên cứu, thu thập và phân tích thông tin về cá nhân, tổ chức đến xây dựng kịch bản lừa đảo, soạn email, tạo website giả mạo và hỗ trợ tạo mã độc. AI ngày càng phát triển mang lại nhiều lợi ích cho cộng đồng và xã hội, nhưng đồng thời cũng trở thành công cụ được tội phạm tận dụng để thực hiện các hành vi phạm pháp.
Một trong những thay đổi đáng chú ý là AI đang làm giảm đáng kể “chi phí” và yêu cầu về kỹ thuật để thực hiện một cuộc tấn công. Trước đây, để triển khai hoạt động lừa đảo hoặc tấn công mạng trên quy mô lớn, các đối tượng thường phải có kiến thức kỹ thuật, khả năng lập trình, hiểu biết về ngôn ngữ và dành nhiều thời gian xây dựng kịch bản. Hiện nay, AI có thể hỗ trợ một phần đáng kể những công việc này. Ngay cả những người có trình độ kỹ thuật hạn chế cũng có thể sử dụng các công cụ AI để tạo nội dung lừa đảo, cá nhân hóa thông điệp, giả mạo hình ảnh, giọng nói hoặc hỗ trợ xây dựng các công cụ phục vụ tấn công.
Cùng với đó, nhiều công đoạn trước đây đòi hỏi kiến thức kỹ thuật nhất định nay đã được “dịch vụ hóa”. Các đối tượng có thể tiếp cận những dịch vụ như tạo mã độc, xây dựng website giả mạo (phishing), cung cấp công cụ phục vụ lừa đảo hoặc các phương thức, thủ thuật hỗ trợ thực hiện hành vi phạm pháp. Thậm chí, một số hoạt động như rửa tiền cũng có thể được cung cấp dưới dạng dịch vụ trong hệ sinh thái tội phạm mạng. Các đối tượng cũng có thể mua thông tin trên Internet, trong các nhóm trên Telegram hoặc các chợ đen trên mạng, sau đó sử dụng AI để xây dựng và triển khai các kịch bản lừa đảo.
AI đồng thời giúp thu hẹp rào cản về ngôn ngữ. Trước đây, khi muốn nhắm mục tiêu đến người sử dụng một ngôn ngữ khác, các đối tượng thường phải có người am hiểu ngôn ngữ hoặc người bản địa để giao tiếp và xây dựng kịch bản phù hợp. Với sự hỗ trợ của AI, rào cản này đã được thu hẹp đáng kể.
Không chỉ vậy, AI còn giúp các đối tượng mở rộng quy mô và cá nhân hóa hoạt động lừa đảo. Thay vì sử dụng một kịch bản chung cho hàng nghìn người, chúng có thể khai thác thông tin về từng mục tiêu, sau đó sử dụng AI để xây dựng nội dung phù hợp với từng cá nhân. Điều này khiến các cuộc lừa đảo trở nên tinh vi và khó nhận diện hơn.
Một rủi ro khác đến từ chính cách người dùng đang sử dụng các công cụ AI. Chatbot AI đang dần trở thành mục tiêu tấn công mới nếu người dùng thiếu kỹ năng bảo mật thông tin cá nhân. Nhiều người có thói quen đưa lên chatbot những dữ liệu như hình ảnh riêng tư, thông tin gia đình, tài liệu công việc hoặc dữ liệu doanh nghiệp mà không lường trước nguy cơ bị khai thác.
Nếu tin tặc chiếm được tài khoản chatbot AI, tùy thuộc vào nền tảng và cài đặt của người dùng, chúng có thể tiếp cận lịch sử trò chuyện, các tệp đã tải lên và một số thông tin được hệ thống lưu hoặc ghi nhớ. Từ những dữ liệu này, kẻ xấu có thể tổng hợp thành một hồ sơ khá chi tiết về nạn nhân.
Rủi ro cũng gia tăng với sự xuất hiện của các ứng dụng AI miễn phí không rõ nguồn gốc, cho phép tạo ảnh, chỉnh sửa khuôn mặt hoặc biến ảnh thật thành nhân vật hoạt hình. Việc sử dụng những công cụ này có thể khiến người dùng tự nguyện cung cấp dữ liệu sinh trắc học cho bên thứ ba. Bên cạnh đó, nhiều người gần như chưa đọc điều khoản sử dụng của các nền tảng AI, trong khi một số công cụ miễn phí có thể thu thập dữ liệu cho mục đích huấn luyện mô hình hoặc các mục đích khác.
Có thể thấy, AI đang làm thay đổi căn bản cách thức cả bên tấn công và bên phòng thủ hoạt động. Các đối tượng tấn công có xu hướng đi trước một bước khi tận dụng AI để nâng cao hiệu quả và quy mô hoạt động. Trong khi đó, chúng ta cũng ứng dụng AI để tăng cường bảo mật và siết chặt các giao dịch thông qua xác thực sinh trắc học. Tuy nhiên, các đối tượng có thể tiếp tục sử dụng AI để tìm cách vượt qua hoặc qua mặt những cơ chế bảo vệ này.
Mekong ASEAN: Nếu “mắt thấy, tai nghe” không còn đủ để xác thực danh tính, theo ông, người dùng cần hình thành thói quen kiểm chứng như thế nào để tránh bị thao túng bởi các cuộc gọi, tin nhắn giả mạo?
Ông Ngô Minh Hiếu: Trước đây, khi xuất hiện các hình thức nhắn tin hoặc gọi điện lừa đảo, nhiều người cho rằng chỉ cần nhìn thấy hình ảnh hoặc tương tác trực tiếp là có thể nhận diện và tin rằng đó là người thật. Tuy nhiên, thời kỳ đó đã qua. Hiện nay, việc chỉ dựa vào “mắt thấy, tai nghe” để kiểm chứng thông tin là rất khó, đặc biệt đối với người lớn tuổi hoặc những người không am hiểu về công nghệ.
Chẳng hạn, một người có thể nhận được cuộc gọi từ một tài khoản giả mạo con mình để hỏi mượn tiền. Hình ảnh có thể rất giống, giọng nói cũng có thể được làm giả gần như tương tự người thật, nhưng thực tế đó không phải là người thân của mình.
Vì vậy, kiểm chứng thông tin cần trở thành một thói quen. Điều này không chỉ áp dụng với những thông tin trên không gian mạng, mà cả các nội dung chúng ta tiếp nhận qua cuộc gọi, tin nhắn và những hình thức liên lạc khác.
Khi nhận được một thông tin hoặc yêu cầu bất thường, người dùng không nên thực hiện ngay mà cần xác minh qua một kênh liên lạc khác đã được sử dụng từ trước, hoặc thông qua một bên thứ ba đáng tin cậy. Đặc biệt, khi nhận được yêu cầu chuyển tiền, cung cấp thông tin, nhấp vào đường link hoặc tải tệp, cần dừng tương tác và liên hệ lại với người thân bằng số điện thoại hoặc kênh liên lạc đã biết từ trước để xác nhận.
Thấy trước mắt chưa chắc là thật, nghe giọng nói cũng chưa chắc là thật. Càng trong tình huống gấp gáp, chúng ta càng cần chậm lại và kiểm tra. Các gia đình cũng có thể thống nhất một mật khẩu hoặc mật hiệu riêng để sử dụng trong những tình huống khẩn cấp. Khi có yêu cầu bất thường như chuyển tiền hoặc cung cấp thông tin, mật khẩu này có thể giúp xác nhận người đang liên lạc thực sự là người thân.
 |
Ở chiều ngược lại, AI không chỉ được sử dụng để tạo ra các hình thức lừa đảo mà cũng có thể trở thành công cụ hỗ trợ người dùng nhận diện nguy cơ. Hiện nay, Chống Lừa Đảo phối hợp với OpenAI để phát triển một trang web có tên scam.org, cho phép người dùng sử dụng công nghệ AI để kiểm tra và đánh giá nguy cơ lừa đảo miễn phí.
Người dùng có thể đặt những câu hỏi như “Trang web này có an toàn hay không?”. Hệ thống sẽ phân tích thông tin từ nhiều nguồn uy tín trên thế giới, trong đó có các hãng công nghệ, và đưa ra đánh giá để người dùng tham khảo.
Bên cạnh đó, Chống Lừa Đảo cũng đang ứng dụng AI để phát hiện sớm các dấu hiệu lừa đảo trong tin nhắn, hình ảnh và đường link, thậm chí hướng tới khả năng phát hiện trong thời gian thực. Qua đó, công nghệ có thể hỗ trợ cảnh báo và bảo vệ người dân sớm hơn trước các nguy cơ lừa đảo trên không gian mạng.
 |
Mekong ASEAN: Nếu chỉ được đưa ra một nguyên tắc nằm lòng để giúp người dân giảm tối đa nguy cơ mắc bẫy lừa đảo trên không gian mạng, ông sẽ lựa chọn nguyên tắc nào?
Ông Ngô Minh Hiếu: Có một nguyên tắc rất đơn giản, đó là “Chậm lại – Kiểm chứng – Báo cáo”.
Thứ nhất là chậm lại, không vội vàng thực hiện theo những yêu cầu bất thường hoặc mang tính thúc ép.
Thứ hai là kiểm chứng, xác minh lại thông tin thông qua một kênh liên lạc khác hoặc nguồn tin đáng tin cậy trước khi thực hiện bất kỳ giao dịch hay cung cấp thông tin nào. Trong thời đại công nghệ phát triển, người dùng nên rèn cho mình thói quen xác minh trước, tin tưởng sau.
Thứ ba là báo cáo. Thực tế, nhiều nạn nhân không báo cáo, đặc biệt với những vụ việc có thiệt hại nhỏ, hoặc đôi khi cho rằng báo cáo cũng không giải quyết được vấn đề. Tuy nhiên, theo tôi, dù có bị lừa hay không, bị lừa ít hay nhiều, người dân đều nên báo cáo khi phát hiện hoặc nghi ngờ một vụ việc lừa đảo.
Một báo cáo có thể giúp cảnh báo nhiều người khác, qua đó ngăn chặn những trường hợp tương tự. Đồng thời, các báo cáo cũng góp phần làm giàu cơ sở dữ liệu của cơ quan chức năng, ngân hàng và các đơn vị liên quan. Đây là nguồn thông tin quan trọng để các bên nhận diện phương thức, thủ đoạn lừa đảo và nâng cao khả năng bảo vệ người dân.
Mekong ASEAN: Không chỉ người dùng, doanh nghiệp cũng đang nắm giữ một lượng lớn dữ liệu cá nhân và có thể trở thành mục tiêu khai thác của tội phạm mạng. Trong bối cảnh Việt Nam từng bước hoàn thiện hành lang pháp lý về bảo vệ dữ liệu, theo ông, doanh nghiệp cần làm gì để bảo vệ dữ liệu một cách thực chất, thay vì chỉ dừng ở chính sách và thủ tục?
Ông Ngô Minh Hiếu: Theo tôi, điều quan trọng là doanh nghiệp phải chuyển từ tư duy “có chính sách bảo vệ dữ liệu” sang “có khả năng kiểm soát dữ liệu trên thực tế”. Một văn bản hay một bộ quy định nội bộ chỉ có ý nghĩa khi doanh nghiệp biết mình đang có những dữ liệu gì, dữ liệu nằm ở đâu, ai được phép truy cập, được sử dụng vào mục đích gì và sẽ được lưu giữ trong bao lâu.
Trước hết, doanh nghiệp cần nắm rõ các quy định pháp luật và bảo đảm yêu cầu tuân thủ trong quá trình thu thập, sử dụng và lưu trữ dữ liệu. Khi yêu cầu người dùng cung cấp dữ liệu, doanh nghiệp cần quy định cụ thể, rõ ràng trong các điều khoản liên quan. Các điều khoản này không nên mập mờ, rời rạc mà cần được trình bày rõ ràng, dễ hiểu, đồng thời phải bảo đảm quyền lựa chọn và quyền rút lại sự đồng ý của người dùng theo quy định.
Thứ hai, cần kiểm kê và phân loại dữ liệu. Phải xác định rõ dữ liệu nào là dữ liệu cá nhân, dữ liệu nào có tính nhạy cảm, dữ liệu nào thực sự cần thiết cho hoạt động kinh doanh. Từ đó, doanh nghiệp mới có thể xác định mức độ bảo vệ tương ứng.
Tiếp theo là phải kiểm soát dữ liệu trong toàn bộ vòng đời, từ lúc thu thập, lưu trữ, sử dụng, chia sẻ, chuyển giao cho bên thứ ba cho đến khi dữ liệu không còn cần thiết và được xóa hoặc hủy theo quy định. Doanh nghiệp cần biết dữ liệu đi qua những hệ thống nào, được chia sẻ với những đơn vị nào và ai có quyền truy cập.
Một vấn đề rất quan trọng là kiểm soát quyền truy cập. Không phải nhân viên nào cũng cần được tiếp cận toàn bộ dữ liệu khách hàng. Doanh nghiệp nên áp dụng nguyên tắc phân quyền theo nhu cầu công việc, chỉ cấp quyền ở mức cần thiết và thường xuyên rà soát, thu hồi quyền khi nhân sự thay đổi vị trí hoặc nghỉ việc.
Bên cạnh đó, doanh nghiệp cần áp dụng các biện pháp kỹ thuật phù hợp như mã hóa dữ liệu, xác thực đa yếu tố, ghi nhật ký truy cập, giám sát bất thường và sao lưu dữ liệu. Mục tiêu không chỉ là ngăn dữ liệu bị đánh cắp từ bên ngoài mà còn phải hạn chế nguy cơ rò rỉ từ bên trong.
Doanh nghiệp cũng cần đặc biệt lưu ý các bên thứ ba. Khi thuê nhà cung cấp dịch vụ lưu trữ, điện toán đám mây, marketing, chăm sóc khách hàng hoặc các dịch vụ khác có liên quan đến dữ liệu cá nhân, doanh nghiệp phải xác định rõ dữ liệu nào được chia sẻ, mục đích sử dụng, trách nhiệm bảo vệ dữ liệu và cơ chế xử lý khi xảy ra sự cố.
| Ông Ngô Minh Hiếu, thường được biết đến với biệt danh Hiếu PC, là một chuyên gia có nhiều hoạt động trong lĩnh vực an ninh mạng tại Việt Nam. Hiện ông giữ vai trò Chủ tịch kiêm Đồng sáng lập Công ty TNHH Hòa bình Không gian mạng (CyPeace), đồng thời là Giám đốc dự án “Chống Lừa Đảo” – thành viên Hiệp hội An ninh mạng Quốc gia Việt Nam. |